Майя Санду: Государственная информационная система, подвергшаяся кибератаке, будет заменена современной
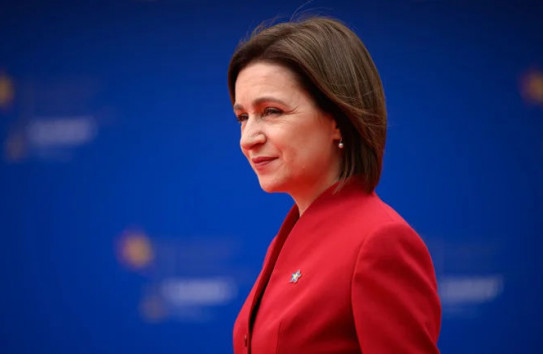
Президент Майя Санду объявила после заседания Национального совета безопасности, что рабочая группа под руководством премьер-министра в течение месяца предложит решения для укрепления кибербезопасности государства, передаёт IPN.
До масштабной кибератаки молдавские чиновники позиционировали государственную цифровую систему как образец инноваций, удобства и надежности.
Основная риторика строилась вокруг презентации и активного продвижения правительственного супер-приложения EVO, разработанного агентством электронного управления AGE.
Объявляли, что это «прорыв в цифровизации» и избавление от бюрократии, что платформа выводит госуслуги на совершенно новый уровень.
Главным лозунгом было то, что гражданам больше «не нужно носить с собой физические документы», так как система интегрирует все данные в одном месте и делает взаимодействие с государством максимально бесшовным.
Власти уверяли, что архитектура баз данных надежна, транзакции через государственные платежные шлюзы (такие, как MPay) полностью защищены, а персональные числовые коды граждан (IDNP) находятся под строгим государственным контролем.
Чиновники с пафосом говорили о высоких темпах реформ. Электронное правительство позиционировалось как одна из самых успешных и передовых реформ страны, сближающих Молдову с европейскими стандартами цифрового государства.
И вот контраст с реальностью после атаки…
Когда произошел взлом, выяснилось, что именно хваленая архитектура «единой точки доступа» и подвела систему.
Как признает Майя Санду по итогам заседания совета нацбезопасности, система была спроектирована так, что проверяла только приложение, но не авторизацию конкретного пользователя, из-за чего через одну уязвимость хакеры скачали персональные данные сотен тысяч граждан.
Ирония ситуации дошла до того, что среди пострадавших, чьи данные утекли, оказался и сам глава агентства кибербезопасности Молдовы.
Майя Санду пояснила, что кибератака в октябре выявила "структурные недостатки цифровой инфраструктуры". Система проверяла приложение, запрашивавшее данные, но не проверяла личность пользователя и его право на доступ к ним. Таким образом, одно приложение с некорректно настроенным доступом позволило осуществить несанкционированное проникновение в цифровые реестры как минимум десяти учреждений.Новости по теме
- Сегодня, 18:01
- Сегодня, 17:59
- Сегодня, 15:30
- Сегодня, 15:00
- Сегодня, 13:52
- Сегодня, 13:00
- Сегодня, 07:00
- Вчера, 18:49
- Вчера, 17:28
- Вчера, 16:15
Комментарии (0) Добавить комментарии

Новости по теме
- Сегодня, 18:01
- Сегодня, 17:59
- Сегодня, 15:30
- Сегодня, 15:00
- Сегодня, 13:52
- Сегодня, 13:00
- Сегодня, 07:00
- Вчера, 18:49
- Вчера, 17:28
- Вчера, 16:15